Le DevSecOps intègre la sécurité informatique à chaque étape du développement logiciel. Cela va de la conception au déploiement. Cette méthode remplace les tests de sécurité tardifs, souvent réalisés juste avant la mise en production. Elle s’appuie sur des outils automatisés (SAST, DAST, SCA) directement branchés sur le pipeline CI/CD. De quoi permettre de détecter les vulnérabilités quand elles coûtent le moins cher à corriger.
En 2025, le coût moyen d’une violation de données atteint 4,44 millions de dollars dans le monde. Ce qui est tout de même en baisse de 9 % par rapport à 2024. C’est grâce notamment à une détection plus rapide des incidents (source : IBM, Cost of a Data Breach Report, 2025). Pour un éditeur de logiciel ou une DSI, chaque faille découverte en production pèse sur le budget, les délais et la réputation. Encore faut-il comprendre ce qu’est le DevSecOps. Somment l’intégrer à votre pipeline ? Et combien coûte-t-il réellement pour une PME ? Chez AquilApp, nous intégrons ces pratiques dès le cadrage technique des projets que nous développons.
Qu’est-ce que le DevSecOps : définition et principes
Le DevSecOps est une méthodologie qui fusionne développement (Dev), sécurité (Sec) et exploitation (Ops) au sein d’un même processus continu. Elle repose sur trois principes.
- La sécurité devient la responsabilité de toute l’équipe, pas seulement du RSSI.
- Les contrôles de sécurité s’automatisent et s’exécutent à chaque commit, pas uniquement lors d’un audit annuel.
- Les vulnérabilités se corrigent tôt, avant d’atteindre la production.
Cette approche s’oppose au modèle traditionnel, où la sécurité intervenait en fin de projet sous forme d’audit ponctuel. Ce modèle tardif multipliait les retards de mise en production et les corrections d’urgence.
Qu’est-ce qui change concrètement entre le DevOps vs DevSecOps ?
Le DevOps automatise l’intégration et le déploiement continu pour livrer plus vite. Le DevSecOps ajoute une troisième dimension : la sécurité automatisée, intégrée aux mêmes pipelines.
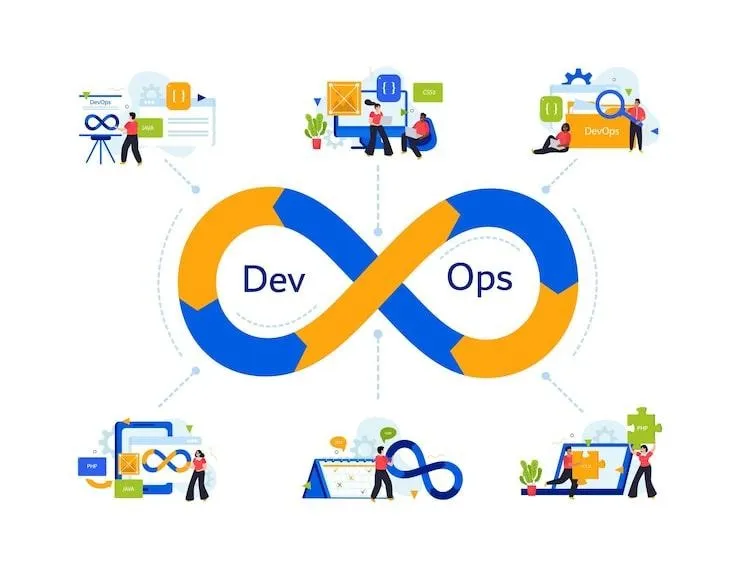
Concrètement, une équipe DevOps classique teste la fonctionnalité et la performance d’une nouvelle version. Une équipe DevSecOps ajoute :
- Des scans de vulnérabilités
- Une analyse des dépendances open source
- Et une vérification des secrets, à chaque build.
Néanmoins, la vélocité ne baisse pas : ces contrôles s’exécutent en parallèle du travail des développeurs, sans bloquer chaque étape.
Pour aller plus loin, ne manquez pas non plus notre autre article sur feature flags et le déploiement progressif.
Quels sont les outils du DevSecOps : SAST, DAST, SCA et secrets scanning
Quatre familles d’outils composent la boîte à outils DevSecOps. Chacune intervient à un moment différent du cycle de développement.
| Catégorie | Rôle | Moment d’intervention | Exemple d’outil |
|---|---|---|---|
| SAST (analyse statique) | Analyse le code source à la recherche de failles, avant l’exécution | Pré-commit, dans l’IDE | SonarQube, Semgrep |
| DAST (analyse dynamique) | Teste l’application en fonctionnement, comme un attaquant | Environnement de recette | OWASP ZAP, Burp Suite |
| SCA (analyse de composants) | Détecte les vulnérabilités dans les bibliothèques open source | À chaque build | Snyk, Dependabot |
| Secrets scanning | Repère les clés API et mots de passe oubliés dans le code | À chaque commit | GitGuardian, Gitleaks |
Le référentiel OWASP Top 10 sert de base pour calibrer ces outils. Sa dernière édition a notamment été finalisée début 2026. Elle a introduit deux nouvelles catégories liées à la chaîne d’approvisionnement logicielle et à la mauvaise gestion des erreurs.
Pour plus de conseils, ne manquez pas non plus notre autre article sur le Test-Driven Development TDD.
Outil gratuit · 2 minutes
Transformez votre idée en cahier des charges en 2 minutes
Décrivez votre projet en quelques lignes : l’outil pose les bonnes questions et rédige vos premières user stories avant même de vous demander un e-mail.
Créer mon cahierComment intégrer la sécurité dans votre pipeline CI/CD ?
L’intégration consiste à ajouter des étapes de sécurité au pipeline CI/CD existant, sans le remplacer. Chaque étape devient alors un point de contrôle :
- Le SAST s’exécute au commit.
- Le SCA au build.
- Et, le DAST en environnement de recette.
Un quality gate bloque le déploiement si une vulnérabilité critique est détectée. Cette automatisation retire la sécurité des mains d’un auditeur externe intervenant une fois par an. De quoi la rendre continue et mesurable à chaque livraison.
En parlant de sécurité, ne minimisez pas l’importance d’une assurance cyber entreprise ou du Pentest application web.
Comment tester la sécurité dès le code, pas en production avec le shift left ?
Le shift left consiste à avancer les tests de sécurité au plus tôt dans le cycle de développement. Tel est le cas notamment dès la conception, plutôt qu’en fin de projet. Le principe reste simple :
- Une faille corrigée en conception se règle en quelques heures de discussion.
- Découverte en production, elle déclenche une investigation, un correctif d’urgence et parfois une communication de crise.
Les multiplicateurs de coût souvent cités pour illustrer ce principe n’ont jamais été retracés à une étude vérifiable. Néanmoins, IBM confirme en 2025 l’intérêt économique du shift left. Donc, une approche DevSecOps figure parmi les cinq facteurs qui réduisent le plus le coût moyen d’une violation de données. De quoi vous assurer une économie de 227 192 dollars par incident.
Quels sont les coûts et ROI du DevSecOps pour une PME ?
Mettre en place le DevSecOps ne nécessite pas un budget de grand compte. En effet, les outils open source (Semgrep, OWASP ZAP, Gitleaks) sont gratuits. De plus, les plateformes intégrées (GitHub Advanced Security, GitLab Ultimate, Snyk) fonctionnent par abonnement, avec des paliers adaptés aux petites équipes.
Le retour sur investissement se mesure sur deux axes :
- L’évitement de coût : une entreprise qui subit une violation de données consacre du temps et du budget à la remédiation, quelle que soit sa taille (source : IBM, 2025).
- La vitesse de livraison : selon GitLab (Global DevSecOps Report, 2025), 82 % des équipes matures déploient en production au moins une fois par semaine, sans compromis sur la sécurité.
Comment mettre en place le DevSecOps étape par étape ?
Voici ce dont vous devez vous rappeler :
- Cartographiez votre stack technique et vos dépendances existantes.
- Choisissez un outil SAST et l’intégrer à l’IDE ou en pré-commit.
- Ajoutez un scanner SCA pour surveiller les bibliothèques open source.
- Configurez un quality gate qui bloque les vulnérabilités critiques.
- Formez les développeurs aux bases de la sécurité applicative, via l’OWASP Top 10.
- Mesurez et ajustez : temps de détection, taux de faux positifs, couverture des scans.
FAQ sur le DevSecOps
Qu'est-ce que le DevSecOps en une phrase ?
Le **DevSecOps** est une démarche culturelle et technique qui intègre les pratiques de sécurité à chaque étape du cycle de vie logiciel (du design au déploiement continu) au lieu de les traiter comme un contrôle isolé en fin de projet (*Shift Left Security*).Quelle est la différence fondamentale entre le DevOps et le DevSecOps ?
La différence réside dans l’intégration native des enjeux de sécurité au sein des flux de livraison :
* **DevOps :** Vise à rapprocher les équipes de développement et d’exploitation pour automatiser et accélérer la livraison d’applications.
* **Le DevSecOps :** Enrichit ces pipelines de livraison automatisés en y injectant des mécanismes de contrôle et d’audit de sécurité systématiques, garantissant un niveau d’exigence élevé sans restreindre la fréquence ni la vitesse des déploiements.Quels sont les outils indispensables à intégrer dans une chaîne CI/CD DevSecOps ?
Un socle DevSecOps complet s’appuie sur plusieurs typologies d’outils d’analyse automatisés :
* **SAST (Static Application Security Testing) :** Analyse le code source en statique pour identifier les failles de programmation.
* **Le SCA (Software Composition Analysis) :** Détecte les vulnérabilités connues (CVE) au sein des bibliothèques et dépendances open-source utilisées.
* **Scanner de secrets :** Empêche le commit involontaire d’identifiants, clés d’API ou jetons de sécurité dans les dépôts de code.
* **DAST (Dynamic Application Security Testing) :** Complète le dispositif en simulant des attaques en temps réel sur l’application en cours d’exécution dans un environnement de staging/recette.
Conclusion
Le DevSecOps n’est pas un projet ponctuel. Il s’agit plutôt d’une pratique à construire pas à pas, outil après outil. Nos équipes accompagnent les PME et ETI dans l’intégration de la sécurité à leur cycle de développement, du cadrage à la mise en production. Pour aller plus loin sur les vulnérabilités à traiter en priorité, consultez notre article sur la sécurité applicative en 2026. Besoin d’un accompagnement ? Contactez notre agence développement logiciel sur mesure.